yz_admin
提到CPS API接口安全注意事项,很多开发者的第一反应是“把密钥换复杂、全站上HTTPS就够了”。这其实只解决了传输环节的一部分,真正容易出问题的是授权范围过大、签名校验缺失、请求可重放、异常处理不完整,以及把订单数据误当成营销渠道归因数据。
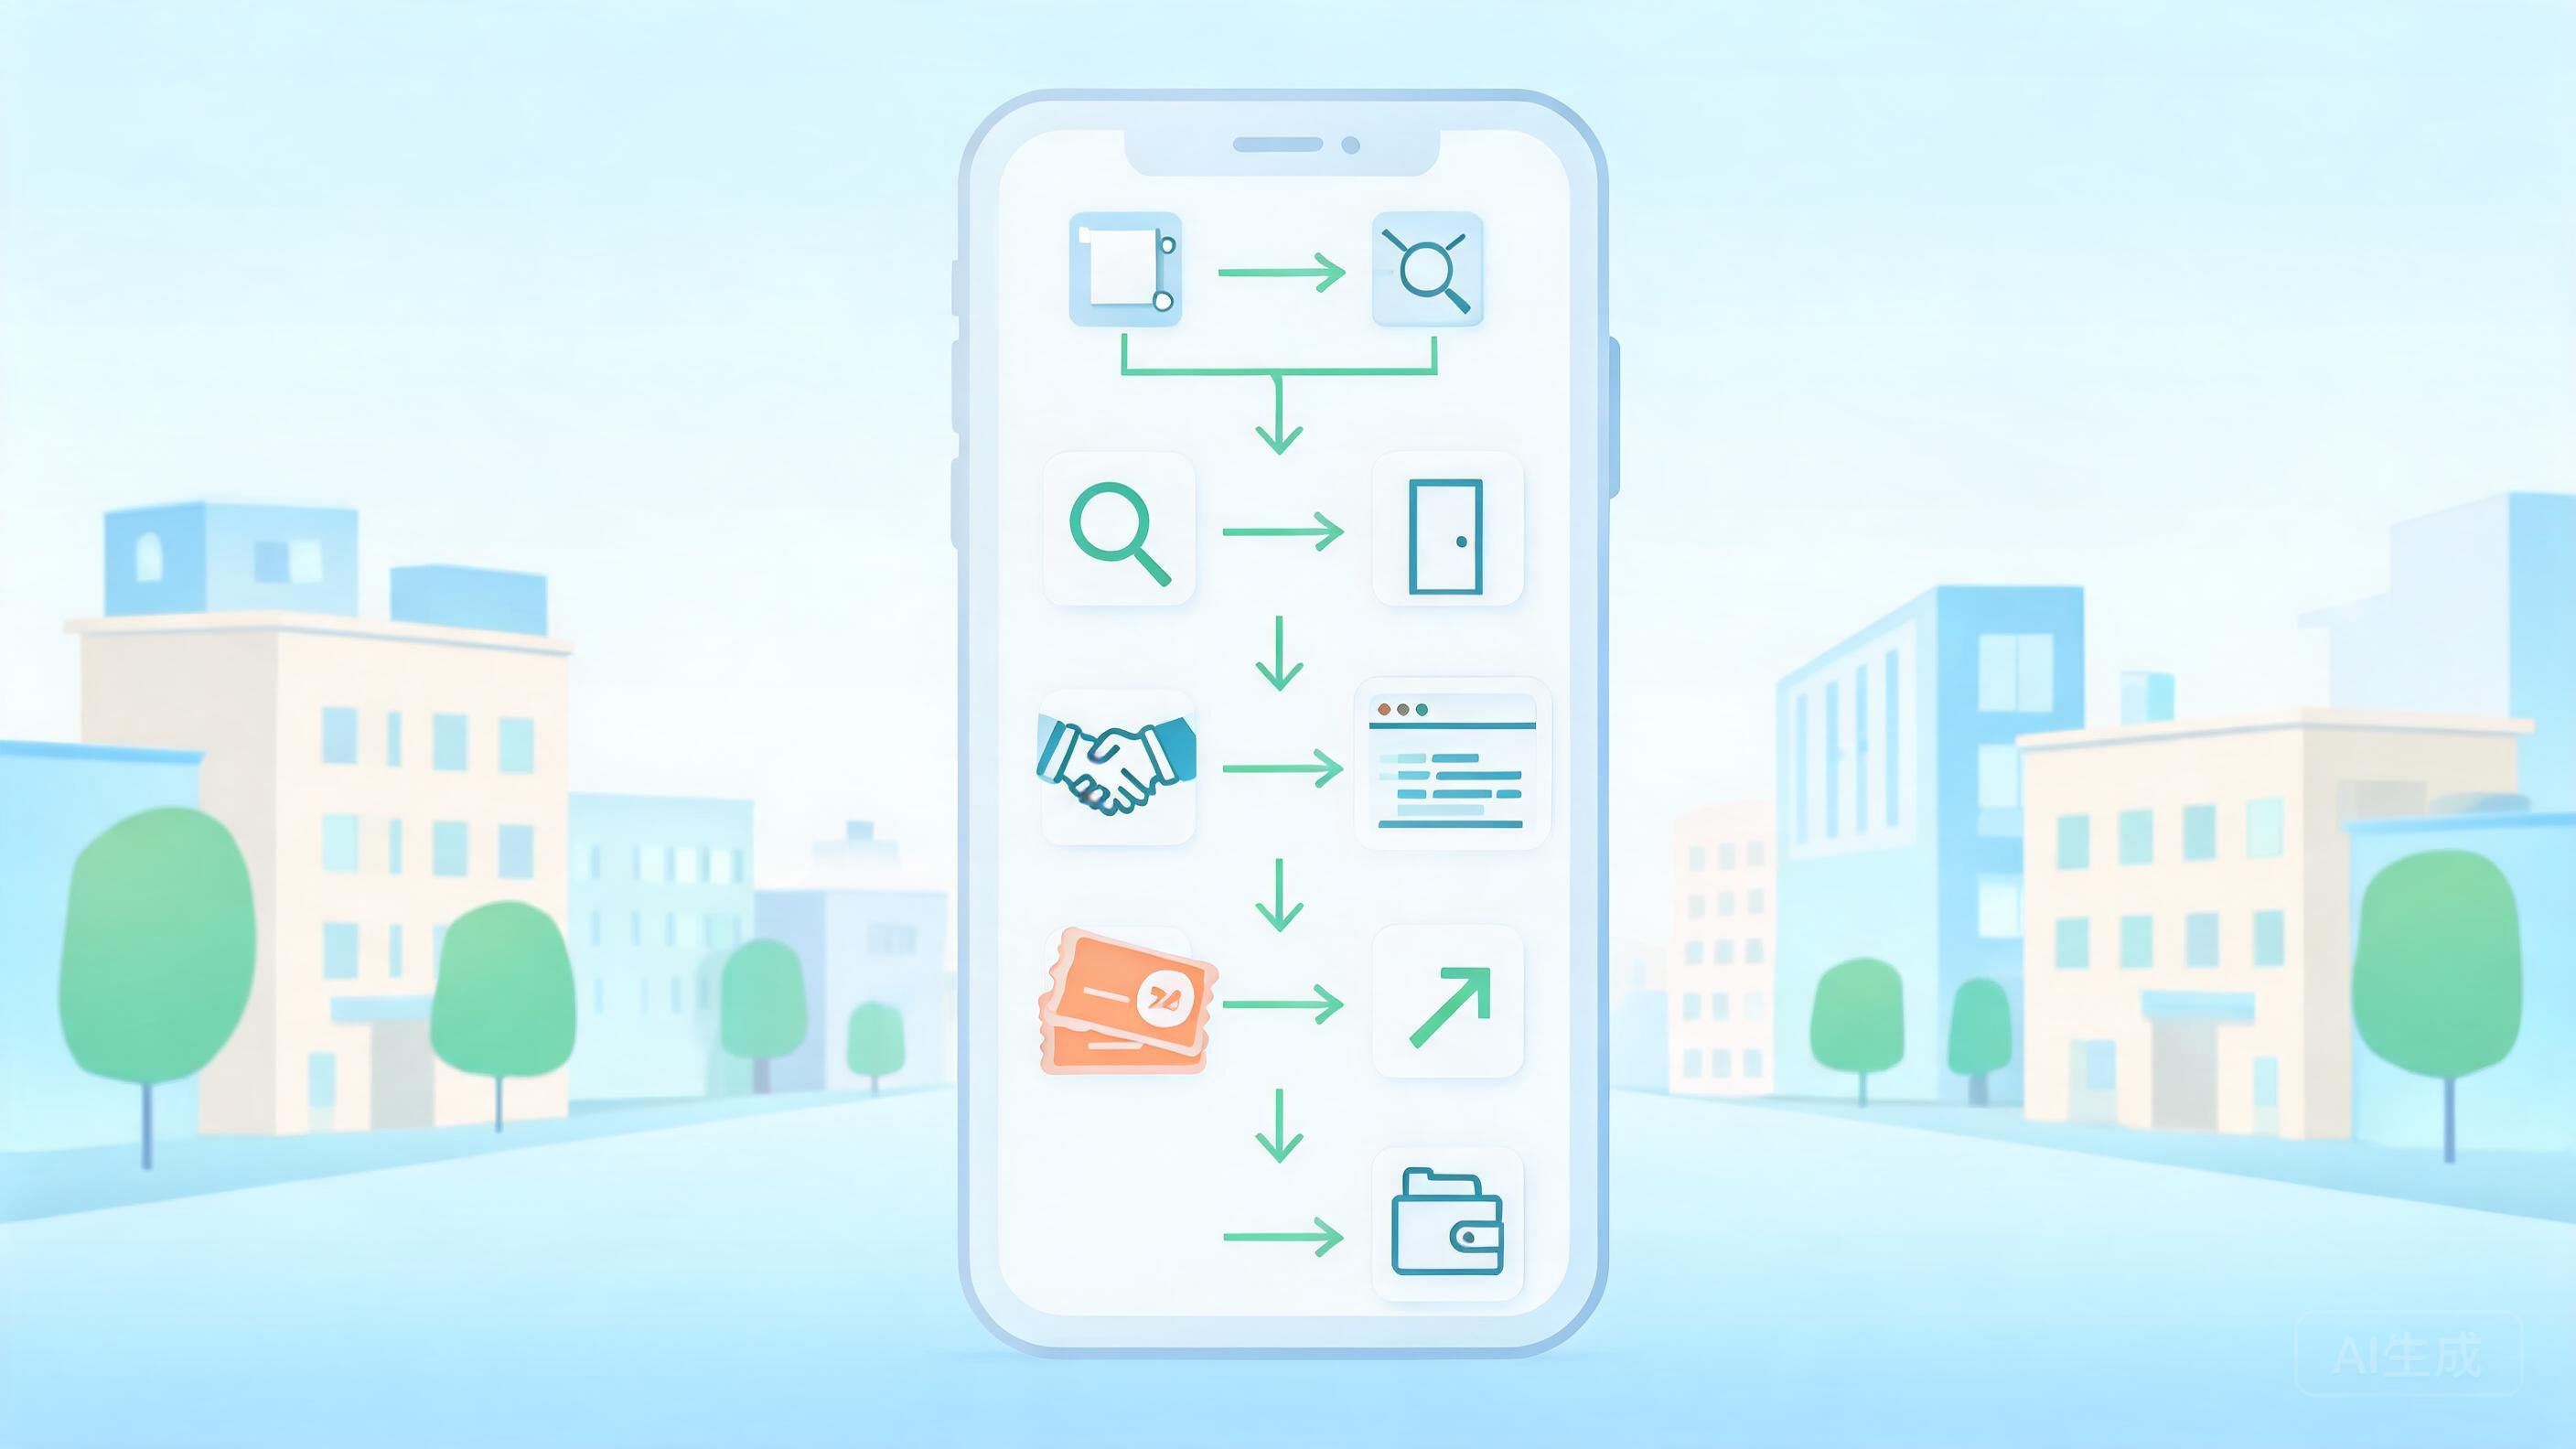
更准确地说,CPS API接口安全注意事项应覆盖接入前、调用中和数据使用后的全过程:调用方身份可验证、权限最小化、关键参数防篡改、异常可追踪,业务数据只在约定范围内使用。下面按接入流程拆开讲。
CPS API接口安全注意事项:先管住授权范围
接口安全的第一步不是写请求代码,而是确认“谁可以调什么”。给每个接入方分配独立身份,按业务需要开通接口权限,避免一个密钥通行全部接口。权限最小化能降低密钥泄露后的影响面。密钥应放在服务端,不写入前端代码、不提交到公开仓库;需要轮换时保留过渡期。
调用环节要防篡改和重放
很多接口风险来自请求被截获后重复提交或参数被修改。接入时应确认平台要求的签名方式、时间戳和随机串机制,服务端校验请求来源与参数完整性。对回调或通知类接口,要验证签名并做幂等处理,避免同一订单通知被重复消费。日志中不要明文记录完整密钥和敏感字段。
接入前按这份清单检查
- 明确每个接口的用途、入参、出参和错误码,不调用未开通的权限。
- 为不同环境使用独立密钥,测试环境不接触生产数据。
- 对取链、订单、佣金等关键请求记录业务流水号,便于排查。
- 设置超时、重试和告警,但重试要避免重复提交。
- 按业务规则处理订单归属和佣金归属,不自行推导用户终身绑定关系。
订单和佣金数据不等于渠道归因
CPS API通常围绕推广取链、订单数据、佣金数据提供业务支撑。订单归因回答“这笔订单属于哪个推广关系”,佣金归属回答“佣金如何按规则计算”,两者都需要依据具体业务规则和有效订单审核结果。它们不等同于营销渠道归因,不能因为拿到订单数据,就认为能识别用户来自哪篇笔记、哪个账号或哪条广告。涉及用户绑定与授权关系时,不同业务规则也不同,应以接口文档和业务规则为准。
怎么评估一个CPS API接入方案
先看接口文档是否清楚说明授权方式、字段含义、错误码、频率限制和数据边界;再看异常场景是否有明确处理方式,例如重复通知、订单状态变更、签名失败。对于需要大规模推广的团队,还要关注平台在高并发场景下的稳定性、订单和佣金数据的可核对性,以及技术支持响应流程。若不想从零维护接入层,可以了解云瞻开放平台提供的推广业务聚合、推广取链、订单及佣金数据、API接口及系统接入支持;具体接口字段、授权方式、服务范围和费用以平台接口文档及业务规则为准。
总结:把CPS API接口安全注意事项落到接入流程
接口安全不是上线前加一个开关,而是把身份、权限、签名、幂等、日志和数据边界写进接入规范,并在每次新增业务时复核。开发者可以先整理自己的调用清单,再对照接口文档逐项确认;准备接入CPS业务的团队,可从云瞻开放平台的API文档和系统接入方案入手,先小范围验证取链、订单与佣金数据流程,再逐步扩大调用规模。
一站式CPS业务推广平台,想要通过分享美团,饿了么等外卖红包赚钱的可以添加下面客服二维码,帮你更快速、更轻松、更稳定地实现流量变现!